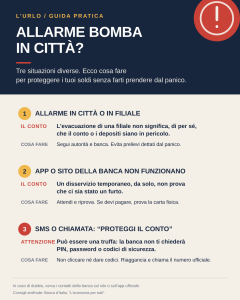
I conti correnti degli italiani non rischiano di essere azzerati o cancellati a causa degli allarmi bomba o di attacchi informatici correlati. Anche nell’eventualità di disservizi temporanei alle app bancarie o evacuazioni fisiche degli edifici, i dati finanziari e i risparmi restano protetti da backup isolati, protocolli europei severissimi e garanzie statali.
Negli ultimi giorni, la sequenza di minacce che ha colpito l’Italia — culminata con le email anonime inviate a oltre 6.000 scuole l’11 novembre 2026 e gli allarmi su aerei e infrastrutture — ha alimentato un comprensibile clima di ansia.
Quando si parla di “guerra ibrida” e di cyberattacchi alle infrastrutture critiche, la paura più immediata dei cittadini riguarda le proprie tasche: e se colpisse le banche? I miei soldi sul conto potrebbero sparire?
Analizzando i dati ufficiali di Banca d’Italia, dell’Agenzia per la Cybersicurezza Nazionale (ACN) e le normative europee in vigore, emerge una realtà ben diversa dagli scenari catastrofici che circolano sui social.
-
Il contesto: cosa sta succedendo davvero
Le istituzioni italiane stanno monitorando con la massima attenzione un’ondata di campagne di destabilizzazione che mescolano minacce fisiche (quasi sempre rivelatesi falsi allarmi) e incursioni digitali.
- L’obiettivo è il caos psicologico. Come evidenziato dagli esperti di sicurezza e dalle autorità di governo, l’invio massivo di email minatorie alle scuole o alle redazioni mira a logorare la fiducia dei cittadini, congestionare i servizi pubblici e creare allarmismo collettivo, non a distruggere fisicamente il sistema economico.
- Il fronte cyber sul settore finanziario. Durante un’audizione parlamentare di inizio novembre 2026, il direttore generale dell’ACN, Andrea Quacivi, ha confermato che il comparto bancario e assicurativo resta un bersaglio sensibile, con 168 eventi cyber rilevati dal CSIRT Italia negli ultimi mesi (circa quindici al mese). Tuttavia, “evento rilevato” significa un tentativo di intrusione o un rallentamento, non la sottrazione di denaro dai conti.
-
Sfatiamo i 4 miti più diffusi sui conti correnti
Mito 1: “Se mettono una bomba in una filiale o in un centro dati, i miei dati spariscono”
- La realtà. I saldi dei conti correnti non risiedono in un singolo computer o in una singola sede fisica.
- Come funziona la protezione. Le banche italiane operano secondo rigide regole di Disaster Recovery e continuità operativa imposte dalla Banca d’Italia. I registri contabili sono replicati in tempo reale su server geograficamente distanti tra loro, spesso in bunker sotterranei o infrastrutture cloud ridondate fuori dai confini nazionali. Se una sede viene evacuata o danneggiata, un sito secondario subentra in automatico senza perdita di dati.
Mito 2: “Un attacco hacker può azzerare il saldo del mio conto”
- La realtà. È tecnicamente quasi impossibile che un’azione esterna cancelli la memoria storica dei depositi bancari.
- La barriera dei backup immutabili. Oltre ai sistemi attivi, gli istituti di credito conservano copie di sicurezza offline e “immutabili” (non modificabili né sovrascrivibili nemmeno dagli amministratori di sistema) aggiornate a intervalli ravvicinati. Anche nel caso estremo in cui un virus informatico bloccasse i server principali, la banca può ricostruire l’esatta fotografia di ogni singolo conto corrente al minuto precedente l’attacco.
Mito 3: “Se l’app della banca non funziona, significa che mi hanno rubato i soldi”
- La realtà. Esiste una differenza netta tra indisponibilità temporanea del servizio e perdita reale dei risparmi.
- Cosa succede durante un attacco. La maggior parte degli attacchi dimostrativi (come gli attacchi DDoS, che intasano i siti web di richieste fino a mandarli in tilt) rende irraggiungibile l’home banking o l’app per qualche ora. Durante questo lasso di tempo il cliente non riesce a visualizzare il saldo o a fare un bonifico, ma il denaro resta al suo posto. È l’equivalente digitale di trovare la saracinesca della banca abbassata per un controllo: la cassaforte dentro è intatta.
Mito 4: “Le banche sono impreparate alle nuove minacce dell’Intelligenza Artificiale”
- La realtà. Il settore finanziario europeo è oggi il comparto più regolamentato e difeso dell’intera economia.
- Lo scudo europeo. Da gennaio 2025 è pienamente operativo nell’Unione Europea il regolamento DORA (Digital Operational Resilience Act), rafforzato nel luglio 2026 da specifiche direttive della Banca d’Italia. Questa normativa obbliga le banche a sottoporsi a simulazioni di attacco estreme, a controllare i fornitori tecnologici esterni e a garantire che le funzioni critiche (pagamenti, prelievi, accesso ai risparmi) restino attive anche sotto attacco. Inoltre, oltre l’85% delle banche vigilate usa sistemi di intelligenza artificiale per bloccare in automatico operazioni anomale.
-
Qual è l’unico vero rischio per il risparmiatore?
Se le infrastrutture bancarie sono blindate, l’anello debole della catena resta il fattore umano. Nei momenti di forte tensione mediatica, i truffatori sfruttano la paura collettiva per lanciare campagne di phishing e smishing (SMS o email false).
- La trappola del falso allarme. Il messaggio tipo avvisa il correntista di un “presunto attacco hacker alla tua banca” o di un “blocco cautelativo per emergenza sicurezza”, invitandolo a cliccare su un link per “mettere al sicuro i fondi” o trasferirli su un “conto protetto”.
- La regola d’oro. Nessuna banca, né la Polizia Postale, né la Banca d’Italia chiederà mai via SMS, email o telefonata di spostare denaro, comunicare codici OTP o inserire password tramite un link esterno.
